Co się dzieje z hasłami po odejściu pracownika
W teorii proces offboardingu – czyli odejścia pracownika z firmy wygląda prosto: pracownik kończy współpracę, dział IT wyłącza konta, sprzęt wraca do firmy, sprawa zamknięta. W praktyce, z tego co widzę, offboarding haseł to jeden z najbardziej zaniedbanych elementów bezpieczeństwa w polskich firmach i jeden z tych, które najtrudniej naprawić po fakcie. Dostęp, który nikt […]
Dlaczego hasła w Excelu to wciąż standard w polskich firmach
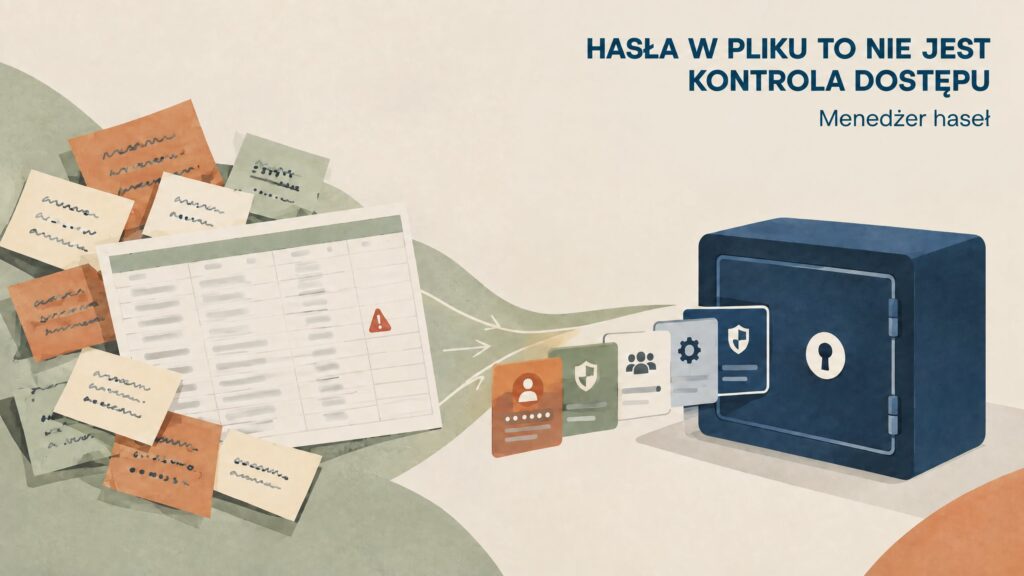
Prowadząc audyty bezpieczeństwa w firmach różnej wielkości i bardzo często trafiam na ten sam obrazek: arkusz „hasła.txt” udostępniony działowi albo na dysku sieciowym, karteczka przy monitorze recepcji lub pod klawiaturą, jedno hasło do systemu księgowego znane trzem osobom, z których jedna już nie pracuje w firmie. To nie jest wyjątek. To wciąż standard. Z danych […]
Pierwsze 90 dni po odkryciu, że firma podlega KSC
Firma dowiaduje się, że podlega ustawie o KSC, zwykle w najgorszym możliwym momencie: po pytaniu od dużego kontrahenta w przetargu, po pierwszej kontroli, albo przypadkiem, przy okazji lektury artykułu o nowelizacji przepisów. Ten artykuł pokazuje, jak zaplanować pierwsze dziewięćdziesiąt dni od takiego odkrycia, żeby zamiast chaosu i gaszenia pożarów powstał uporządkowany, realistyczny plan. Od czego […]
Analiza ryzyka pod NIS2 – od czego zacząć
Analiza ryzyka brzmi jak projekt na miesiące. Da się zacząć w jeden dzień. Wielu przedsiębiorców słyszy hasło „systematyczne szacowanie ryzyka” i wyobraża sobie wielotygodniowy projekt z udziałem zewnętrznych konsultantów, grubym raportem i skomplikowaną metodyką. Pierwszy krok wygląda inaczej: to konkretna, ograniczona czasowo praca, którą da się zacząć od razu, bez czekania na idealne warunki. Minimalny […]
Masz 24 godziny na incydentu wg NIS2
Masz 24 godziny. Często firma dowiaduje się o tym terminie dopiero po jego przekroczeniu. Ustawa o Krajowym Systemie Cyberbezpieczeństwa wprowadza wieloetapowy, mocno sformalizowany harmonogram zgłaszania poważnych incydentów, a zegar zaczyna tykać od momentu wykrycia incydentu, nie od momentu, gdy ktoś w firmie zdąży to formalnie potwierdzić. Harmonogram zgłoszeń wg NIS2 – 24h, 72h, raport końcowy […]
NIS2 nie kończy się na Twojej firmie
NIS2 nie kończy się na Twojej firmie. Ciągnie się dalej, do każdego, komu zlecasz pracę. Ustawa o Krajowym Systemie Cyberbezpieczeństwa nie pozwala podmiotowi kluczowemu czy ważnemu ograniczyć się do zabezpieczenia własnej infrastruktury i uznać tematu za zamknięty. Odpowiedzialność sięga dalej, do dostawców oprogramowania, usług IT, a czasem nawet firm sprzątających czy ochroniarskich, jeśli mają dostęp […]
Kto naprawdę podlega NIS2? Kwalifikacja, którą firmy wciąż mylą
Całkiem sporo firm, które myślą, że NIS2 ich nie dotyczy, myli się w tej ocenie. Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa, wdrażająca unijną dyrektywę NIS2, weszła w życie 3 kwietnia 2026 roku i objęła nawet kilkadziesiąt tysięcy polskich podmiotów, znacznie więcej niż poprzednia wersja przepisów, która dotyczyła kilkuset operatorów usług kluczowych. Problem w tym, że […]
Utrzymanie zgodności ISO 27001 po certyfikacji
Certyfikat to nie meta. To początek utrzymania zgodności, o którym mało kto myśli w dniu wręczenia dokumentu. Certyfikat ISO 27001 na ścianie i zerowe działania rok później widać więcej razy, niż być powinno. Firma przechodzi przez miesiące przygotowań, gap analysis, budowę dokumentacji, audyt certyfikujący, w końcu dostaje dokument, robi zdjęcie do mediów społecznościowych i przez […]
Przegląd zarządzania ISO 27001: wymóg normy, który najłatwiej zrobić tylko formalnie
Przegląd zarządzania podpisany bez czytania to pierwsza rzecz, którą wyłapie doświadczony audytor. Dokument wygląda poprawnie, ma datę, ma podpis, ma wszystkie wymagane punkty w nagłówkach. Brakuje w nim tylko jednego: śladu, że ktokolwiek z zarządu rzeczywiście przeczytał, co jest w środku, i podjął na tej podstawie jakąkolwiek decyzję. Co powinno wejść w skład przeglądu zarządzania […]
Twoja firma miała incydent. Może o tym nie wiesz
W badaniu CloudComp przeprowadzonym wśród polskich firm MŚP w 2026 roku 36% respondentów potwierdziło, że ich firma doświadczyła incydentu cyberbezpieczeństwa. Ta liczba, choć już sama w sobie wysoka, prawdopodobnie jest zaniżona. Pytanie o przebyte incydenty należy do najtrudniejszych w badaniach tego typu, ponieważ organizacje często nie identyfikują zdarzenia jako incydentu albo w ogóle nie wiedzą, […]