
Są trzy zdania o NIS2, które słyszę na rozmowach najczęściej. Brzmią rozsądnie, padają z pełnym przekonaniem i wszystkie trzy są nieprawdziwe. Dziś biorę je po kolei, bo każde z nich potrafi kosztować...
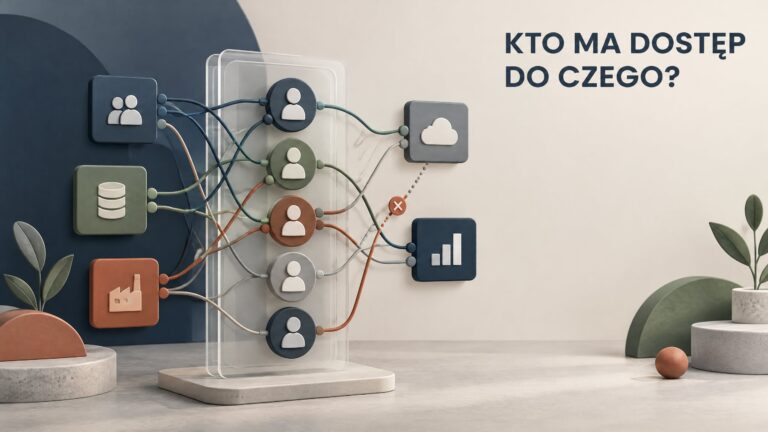
Zadaję to pytanie na początku niemal każdego audytu: kto w tej chwili ma dostęp do systemu księgowego, do bazy klientów, do panelu administracyjnego strony? W większości przypadków odpowiedź brzmi...
W teorii proces offboardingu – czyli odejścia pracownika z firmy wygląda prosto: pracownik kończy współpracę, dział IT wyłącza konta, sprzęt wraca do firmy, sprawa zamknięta. W praktyce, z tego...
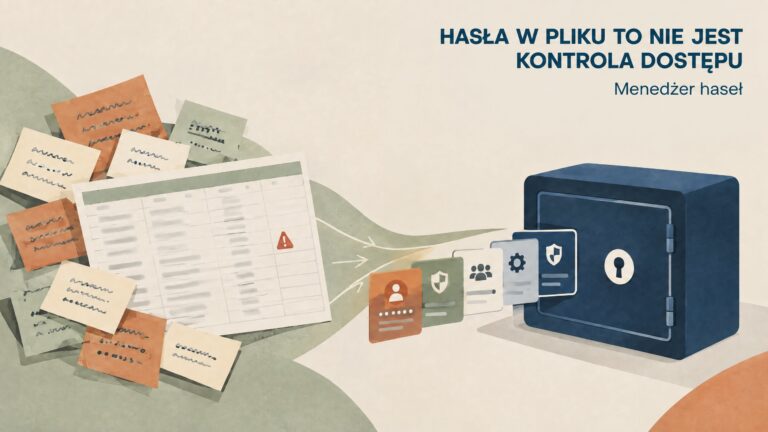
Prowadząc audyty bezpieczeństwa w firmach różnej wielkości i bardzo często trafiam na ten sam obrazek: arkusz „hasła.txt” udostępniony działowi albo na dysku sieciowym, karteczka przy monitorze...
Firma dowiaduje się, że podlega ustawie o KSC, zwykle w najgorszym możliwym momencie: po pytaniu od dużego kontrahenta w przetargu, po pierwszej kontroli, albo przypadkiem, przy okazji lektury...
Analiza ryzyka brzmi jak projekt na miesiące. Da się zacząć w jeden dzień. Wielu przedsiębiorców słyszy hasło „systematyczne szacowanie ryzyka” i wyobraża sobie wielotygodniowy projekt z...
Masz 24 godziny. Często firma dowiaduje się o tym terminie dopiero po jego przekroczeniu. Ustawa o Krajowym Systemie Cyberbezpieczeństwa wprowadza wieloetapowy, mocno sformalizowany harmonogram...

NIS2 nie kończy się na Twojej firmie. Ciągnie się dalej, do każdego, komu zlecasz pracę. Ustawa o Krajowym Systemie Cyberbezpieczeństwa nie pozwala podmiotowi kluczowemu czy ważnemu ograniczyć się do...

Całkiem sporo firm, które myślą, że NIS2 ich nie dotyczy, myli się w tej ocenie. Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa, wdrażająca unijną dyrektywę NIS2, weszła w życie 3 kwietnia...


