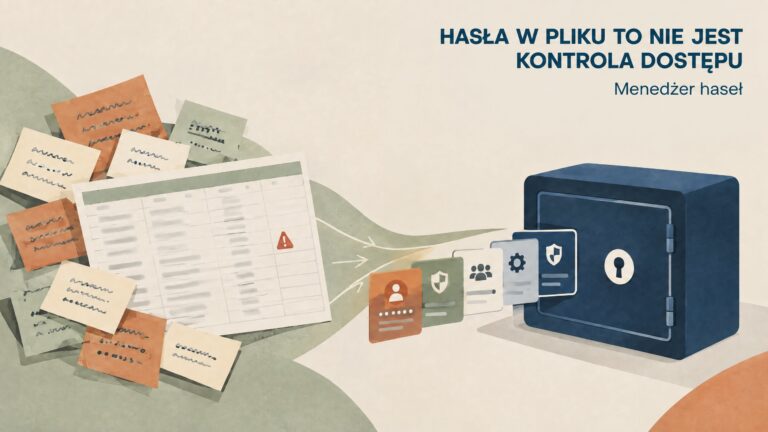
Prowadząc audyty bezpieczeństwa w firmach różnej wielkości i bardzo często trafiam na ten sam obrazek: arkusz „hasła.txt” udostępniony działowi albo na dysku sieciowym, karteczka przy monitorze...
Firma dowiaduje się, że podlega ustawie o KSC, zwykle w najgorszym możliwym momencie: po pytaniu od dużego kontrahenta w przetargu, po pierwszej kontroli, albo przypadkiem, przy okazji lektury...
Analiza ryzyka brzmi jak projekt na miesiące. Da się zacząć w jeden dzień. Wielu przedsiębiorców słyszy hasło „systematyczne szacowanie ryzyka” i wyobraża sobie wielotygodniowy projekt z...
Masz 24 godziny. Często firma dowiaduje się o tym terminie dopiero po jego przekroczeniu. Ustawa o Krajowym Systemie Cyberbezpieczeństwa wprowadza wieloetapowy, mocno sformalizowany harmonogram...

NIS2 nie kończy się na Twojej firmie. Ciągnie się dalej, do każdego, komu zlecasz pracę. Ustawa o Krajowym Systemie Cyberbezpieczeństwa nie pozwala podmiotowi kluczowemu czy ważnemu ograniczyć się do...

Całkiem sporo firm, które myślą, że NIS2 ich nie dotyczy, myli się w tej ocenie. Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa, wdrażająca unijną dyrektywę NIS2, weszła w życie 3 kwietnia...
Certyfikat to nie meta. To początek utrzymania zgodności, o którym mało kto myśli w dniu wręczenia dokumentu. Certyfikat ISO 27001 na ścianie i zerowe działania rok później widać więcej razy, niż być...
Przegląd zarządzania podpisany bez czytania to pierwsza rzecz, którą wyłapie doświadczony audytor. Dokument wygląda poprawnie, ma datę, ma podpis, ma wszystkie wymagane punkty w nagłówkach. Brakuje w...
W badaniu CloudComp przeprowadzonym wśród polskich firm MŚP w 2026 roku 36% respondentów potwierdziło, że ich firma doświadczyła incydentu cyberbezpieczeństwa. Ta liczba, choć już sama w sobie wysoka...