Co się dzieje z hasłami po odejściu pracownika
W teorii proces offboardingu – czyli odejścia pracownika z firmy wygląda prosto: pracownik kończy współpracę, dział IT wyłącza konta, sprzęt wraca do firmy, sprawa zamknięta. W praktyce, z tego co widzę, offboarding haseł to jeden z najbardziej zaniedbanych elementów bezpieczeństwa w polskich firmach i jeden z tych, które najtrudniej naprawić po fakcie. Dostęp, który nikt […]
Utrzymanie zgodności ISO 27001 po certyfikacji
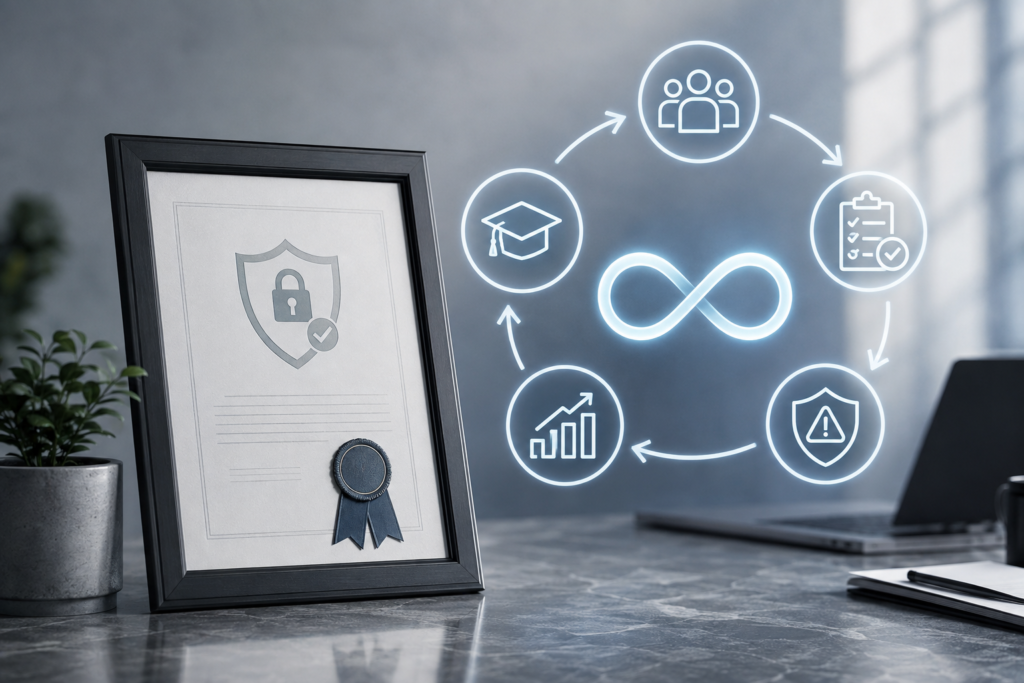
Certyfikat to nie meta. To początek utrzymania zgodności, o którym mało kto myśli w dniu wręczenia dokumentu. Certyfikat ISO 27001 na ścianie i zerowe działania rok później widać więcej razy, niż być powinno. Firma przechodzi przez miesiące przygotowań, gap analysis, budowę dokumentacji, audyt certyfikujący, w końcu dostaje dokument, robi zdjęcie do mediów społecznościowych i przez […]
Przegląd zarządzania ISO 27001: wymóg normy, który najłatwiej zrobić tylko formalnie
Przegląd zarządzania podpisany bez czytania to pierwsza rzecz, którą wyłapie doświadczony audytor. Dokument wygląda poprawnie, ma datę, ma podpis, ma wszystkie wymagane punkty w nagłówkach. Brakuje w nim tylko jednego: śladu, że ktokolwiek z zarządu rzeczywiście przeczytał, co jest w środku, i podjął na tej podstawie jakąkolwiek decyzję. Co powinno wejść w skład przeglądu zarządzania […]
ISO 27001: certyfikat czy proces zgodności? Jak to rozróżnić, zanim zapłacisz za audyt
Klienci pytają mnie o certyfikat ISO 27001. Prawie żadna firma nie pyta jednak, co ten certyfikat miałby właściwie udowodnić. To pytanie jest ważniejsze niż pytanie o cenę audytu, bo od odpowiedzi zależy, czy dana organizacja w ogóle potrzebuje certyfikacji, czy wystarczy jej dobrze zbudowany system zarządzania bezpieczeństwem informacji, bez formalnego dokumentu na ścianie. Kiedy certyfikat […]
Audyt wewnętrzny czy zewnętrzny – co wybrać
Wybór złego audytora wewnętrznego kosztuje więcej niż jego brak. Brzmi jak paradoks, ale to jedna z najczęstszych pułapek, jakie widzę u firm przygotowujących się do certyfikacji ISO 27001. Ktoś w organizacji dostaje zadanie „zrób audyt wewnętrzny”, bo tak wymaga norma i robi go tak, żeby nikomu nie podpaść. Po audycie jest raport bez zastrzeżeń, brak […]
Audyt uprawnień w firmie – jak znaleźć konta, które powinny być dawno usunięte
Konto po pracowniku, który odszedł rok temu, wciąż ma dostęp do systemu księgowego. Nikt tego nie zauważył, bo nikt nie musiał. System działał, faktury wychodziły, a stare konto po prostu tam było, zapomniane w katalogu użytkowników. Widziałem taki obraz wielokrotnie. Zazwyczaj nikt świadomie nie decyduje, że dane konto ma zostać aktywne po odejściu pracownika. To […]
ISO 27001 nie chroni Cię przed atakiem – chroni Cię przed konsekwencjami po ataku
Certyfikat nie zatrzyma ransomware. Nie zablokuje phishingu, nie wykryje exploitu zero-day, nie powstrzyma pracownika przed kliknięciem w link, który nie powinien być kliknięty. Ale zatrzyma coś innego – proces, który zdecyduje, czy Twoja firma przeżyje atak jako organizacja, czy się w nim rozpadnie. To rozróżnienie brzmi jak szczegół ale nim nie jest. Co ISO 27001 […]
RODO w gabinecie medycznym – najczęstsze błędy
W gabinetach medycznych dane osobowe nie są dodatkiem do pracy. One są jej podstawą. Imię, nazwisko, PESEL, historia chorób, wyniki badań, skierowania, dokumentacja zdjęciowa. Często dochodzą jeszcze dane kontaktowe, informacje o ubezpieczeniu, czasem bardzo wrażliwe opisy dotyczące zdrowia psychicznego albo chorób przewlekłych. I właśnie dlatego w ochronie zdrowia temat RODO nie jest papierologią. To kwestia […]
Jak przygotować firmę do audytu bezpieczeństwa
I dlaczego większość firm robi to dopiero wtedy, gdy jest już za późno… Słowo „audyt bezpieczeństwa” w wielu firmach wywołuje lekkie napięcie. Właściciel słyszy koszt, dział IT słyszy stres, a pracownicy zastanawiają się, czy ktoś zaraz zacznie sprawdzać ich hasła zapisane na karteczkach. Przez lata widziałem jedną powtarzalną reakcję. Dopóki nic się nie wydarzyło, temat […]
5 obszarów, w których najczęściej „uciekają” dane z organizacji
Każda firma gromadzi dane, które dla osób postronnych mogą mieć ogromną wartość. Od list klientów, przez dokumenty finansowe, po dane medyczne czy informacje strategiczne – wyciek któregokolwiek z tych zasobów może kosztować firmę czas, pieniądze i reputację. Z mojej pracy w działach IT widzę, że zagrożenia często nie wynikają z jednego, dużego błędu, a z […]