Czy testy phishingowe naprawdę działają?
Phishing w firmach MŚP to nie jest temat z konferencji bezpieczeństwa IT ani coś, co dotyczy tylko korporacji z SOC-em i zespołem analityków. To codzienność. Widziałem firmy, które miały dobry antywirus, firewall, backup i procedury na papierze, a i tak traciły dostęp do skrzynek mailowych, systemów księgowych albo kont w chmurze. Punkt wspólny prawie zawsze […]
Pięć powodów, dla których warto zainwestować szkolenia z cyberbezpieczeństwa

W wielu firmach temat szkoleń z cyberbezpieczeństwa pojawia się dopiero po incydencie. Ktoś kliknął w fałszywego maila, ktoś podał hasło, ktoś otworzył załącznik. Wtedy nagle wszyscy zaczynają pytać, jak to możliwe i dlaczego nikt wcześniej o tym nie mówił. Problem w tym, że cyberataki nie są dziś czymś wyjątkowym ani skomplikowanym. One są codzienne. CERT […]
Co to jest XDR i dlaczego coraz więcej firm zaczyna go potrzebować

Jeszcze kilka lat temu rozmowa o bezpieczeństwie IT w małych i średnich firmach wyglądała dość prosto. Antywirus na komputerach, firewall na brzegu sieci, kopie zapasowe robione raz dziennie i temat uznawany był za zamknięty. Dziś ten model coraz częściej się rozsypuje. Ataki nie przychodzą już jednym kanałem, nie kończą się na jednym urządzeniu i bardzo […]
5 oznak podejrzanego maila, które w MŚP są najczęściej ignorowane

W małych i średnich firmach phishing nie działa dlatego, że ludzie są nieostrożni albo niekompetentni. Działa dlatego, że wszyscy są zajęci. Księgowa zamyka miesiąc, handlowiec wysyła oferty, IT gasi kolejną awarię. Mail wpada, wygląda sensownie, temat pasuje do dnia i ktoś klika. Dopiero później zaczyna się analiza i pytanie „jak to się stało”. Przez lata […]
Dlaczego małe i średnie firmy wciąż przegrywają z cyberzagrożeniami?

Małe i średnie firmy coraz częściej stają się celem cyberataków. Na pierwszy rzut oka może się to wydawać paradoksalne, bo przecież MŚP nie mają tak dużych budżetów, tajnych danych czy spektakularnych zasobów jak globalne korporacje. Jednak w praktyce to właśnie mniejsze firmy są dla cyberprzestępców łatwiejszym i bardziej opłacalnym celem. Wystarczy jedno słabe hasło, przestarzały […]
Dlaczego monitoring haseł jest ważnym elementem bezpieczeństwa?
Hasła (niestety) nadal są jednym z najpowszechniejszych sposobów zabezpieczania kont i systemów od e-maili, przez bankowość, po kluczowe aplikacje biznesowe. Mimo to tradycyjne podejście do haseł – długie, skomplikowane ciągi znaków zmieniane co kilka miesięcy okazuje się niewystarczające. Rosnąca liczba wycieków danych, kradzieży poświadczeń i kampanii credential stuffing utrudnia działanie organizacji każdej wielkości a szczególnie […]
Jak współczesne narzędzia przejmują konta i omijają uwierzytelnianie wieloskładnikowe

Jakiś czas temu opisywałem na blogu jak obejść klasyczne MFA w postaci kodów jednorazowych. Dzisiaj przedstawiam wpis, gdzie jedna z ostatnich analiza zespołu ThreatLabz z Zscaler ujawnia, jak zaawansowany stał się ten typ ataku dzięki zestawom narzędzi phishingowych, takim jak BlackForce. Ten kit nie tylko udaje autentyczne strony logowania, ale potrafi także omijać wieloskładnikowe uwierzytelnianie […]
Dlaczego bezpieczeństwo e-maili wciąż jest słabym ogniwem firm?
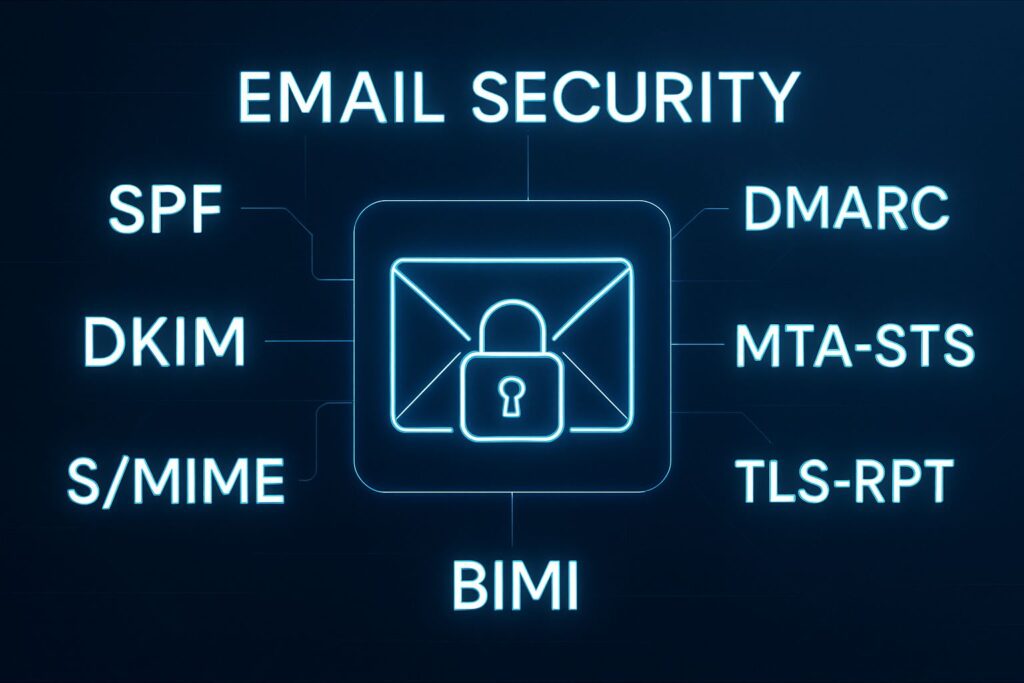
E-mail pozostaje jednym z najważniejszych narzędzi komunikacji w firmach. To przez niego wysyłane są faktury, oferty, dane klientów, hasła resetujące dostęp czy informacje operacyjne. Jednocześnie to właśnie e-mail jest najczęściej wykorzystywanym wektorem ataku. Phishing, podszywanie się pod domenę nadawcy, manipulowanie treścią wiadomości czy przechwytywanie komunikacji wciąż odpowiadają za ogromną liczbę incydentów bezpieczeństwa. Problem nie polega […]
5 kluczowych zasad bezpieczeństwa systemów OT
Systemy OT, czyli Operational Technology, to technologie wykorzystywane do sterowania procesami przemysłowymi, produkcją, sieciami energetycznymi, transportem czy instalacjami wodno-kanalizacyjnymi. Choć w codziennym życiu użytkownicy nie mają z nimi bezpośredniego kontaktu, ich bezpieczeństwo ma realny wpływ na bezpieczeństwo nas wszystkich. Dlaczego bezpieczeństwo OT jest inne niż IT? W odróżnieniu od systemów IT, które obsługują e-maile, serwery […]
Dlaczego samorządy stały się atrakcyjnym celem ataków hakerskich
Gdy ktoś myśli o cyberatakach, zwykle widzi banki, duże firmy i globalne organizacje. Tymczasem administracja lokalna od kilku lat pojawia się w statystykach jako jedna z najczęściej atakowanych grup podmiotów. Nie dlatego, że przestępcy mają coś szczególnego do miast, gmin czy powiatów. Samorządy pracują na bardzo wrażliwych danych mieszkańców, mają rozbudowane środowiska IT, a jednocześnie […]