Jak nowy spyware na Androida przejmuje urządzenia – ClayRat
Android to najpopularniejszy system mobilny na świecie i jednocześnie jedno z najczęściej atakowanych środowisk. Niedawne obserwacje badaczy z Zimperium pokazują, jak szybko rozwija się kampania spyware o nazwie ClayRat. Ta rodzina złośliwego oprogramowania nie tylko kradnie dane, ale teraz potrafi przejąć kontrolę nad urządzeniem na poziomie, który jeszcze niedawno wydawał się możliwy tylko w filmach. […]
Herodotus – trojan bankowy na Androida
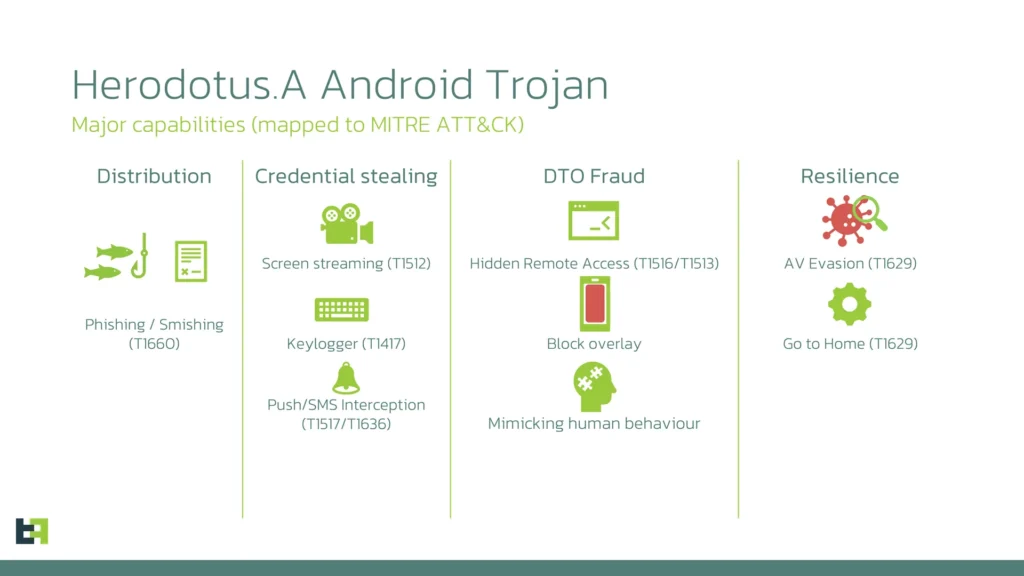
Herodotus to nowy mobilny trojan klasy Device-Takeover, czyli złośliwe oprogramowanie mające na celu przejęcie kontroli nad urządzeniem. Autorzy raportu wskazują, że Herodotus jest oferowany jako Malware-as-a-Service. Operator o pseudonimie „K1R0” reklamował to narzędzie na forach cyberprzestępczych już we wrześniu 2025 r. Sposób dystrybucji i początkowe działania Dystrybucja przebiega głównie przez side-loading, często zaczynając się od […]
RatOn: Ewolucja zagrożeń mobilnych: od NFC do pełnej kontroli urządzenia

Cyberprzestępcy coraz śmielej łączą różne techniki ataku. Zaczyna się od prostych nadużyć NFC do zaawansowanych złośliwych narzędzi, które potrafią przejąć konrolę nad urządzeniem i wykonywać transakcje. Przykładem takiego oprogramowania jest RatOn – świeżo odkryty trojan. Przyjrzyjmy mu się bliżej. RatOn integruje klasyczne ataki typu overlay (nakładki) z mechanizmami „Automated Transfer System” (ATS) oraz funkcjami zdalnego […]
Podatności w aplikacjach na telefonach Krüger&Matz i Ulefone

CERT Polska opublikował 3 luki w zabezpieczeniach aplikacji, które są fabrycznie instalowane na telefonach Ulefone i Krüger&Matz. Aplikacje te są w stanie zrobić reset do ustawień fabrycznych oraz zaszyfrować aplikację. Więcej szczegółów na stronie CERT: https://cert.pl/en/posts/2025/05/CVE-2024-13915
Malware NGate na Androida przekazuje dane NFC

Badanie to zostało opublikowane już jakiś czas temu, a dokładnie w sierpniu 2024. Nie mniej, jest to bardzo ważny temat. Badacze z ESET Research odkryli złośliwe oprogramowanie przekazujące dane NFC pochodzące z kart płatniczych ofiary poprzez złośliwą aplikację zainstalowaną na telefonie ofiary do urządzenia należącego do sprawcy, który czekał pod bankomatem. Oprogramowanie zostało nazwane NGate […]
Jak Google chroniło aplikacje na Androida w 2024?

Społeczność Androida to obecnie ponad miliard użytkowników na całym świecie i milion aplikacji w sklepie Google Play. Tak duże liczby przyciągają cyberprzestępców, co powoduje że troska o bezpieczeństwo systemu i użytkowników. Google co roku zwiększa swoje inwestycje przeznaczone na ochronę użytkowników Android tak aby bez obawy o swoje bezpieczeństwo mogli oni pobierać aplikacje ze sklepu […]
Legitne.app – zweryfikuj aplikację przed zainstalowaniem

Całkiem niedawno natrafiłem na aplikacje Legitne.app. Jest to narzędzie umożliwiające analizę i ocenę wiarygodności aplikacji dostępnych w sklepie Google Play bez ich pobierania. Dzięki temu możemy sprawdzić, czy aplikacja jest bezpieczna, czy spełnia standardy ochrony prywatności i czy jest godna zaufania. Jak działa Legitne.app? Twórcy narzędzia postawili sobie za cel uproszczenie procesu weryfikacji aplikacji, oferując […]
DroidBot: Nowe zagrożenie na Android
Cyberprzestępcy ciągle rozwijają narzędzia, które umożliwiają im na wykradanie danych użytkowników. DroidBot to przykład zagrożenia typu MaaS (Malware-as-a-Service), które jest przeznaczone na urządzenia z systemem Android. DroidBot jest częścią szerszej działalności cyberprzestępczej z Turcji i stanowi istotne zagrożenie dla klientów banków oraz organizacji finansowych. Pod koniec października 2024r. zespół Cleafy TIR odkrył i przeanalizował nowe […]
Bezpieczeństwo urządzeń mobilnych
W dzisiejszych czasach każdy z nas ma co najmniej jeden telefon komórkowy lub jakieś inne urządzenie mobilne np. zegarek czy tablet. Takie urządzenia z reguły są ciągle podłączone do internetu czy to przez sieć komórkową czy to przez sieć WiFi. Urządzenia te ciągle przesyłają, przechowują jakieś dane które mogą być bardzo cenne i często też […]
Zainfekowane aplikacje na Androida
W dzisiejszym wpisie chciałbym zwrócić uwagę na zagrożenia związane z urządzeniami mobilnymi bo musimy pamiętać, że nasze dane mogą wypłynąć nie tylko poprzez kliknięcie w link z maila i zalogowanie się czy pobranie instalatora na komputer, Telefony komórkowe, które teraz ma każdy również są zagrożone przed atakami. Niedawno pojawił się artykuł zespołu McAfee Mobile Research […]