Twoja firma miała incydent. Może o tym nie wiesz
W badaniu CloudComp przeprowadzonym wśród polskich firm MŚP w 2026 roku 36% respondentów potwierdziło, że ich firma doświadczyła incydentu cyberbezpieczeństwa. Ta liczba, choć już sama w sobie wysoka, prawdopodobnie jest zaniżona. Pytanie o przebyte incydenty należy do najtrudniejszych w badaniach tego typu, ponieważ organizacje często nie identyfikują zdarzenia jako incydentu albo w ogóle nie wiedzą, […]
Jak ograniczyć ryzyko błędu ludzkiego w organizacji?
Najwięcej incydentów, nie zaczyna się od skomplikowanego włamania. Zaczyna się od maila. Od kliknięcia w link, od wpisania hasła w formularz, który wyglądał jak firmowy panel logowania. Albo od rozmowy telefonicznej, w której ktoś podszył się pod dział IT. Sprzęt był dobry. Firewall był. Antywirus aktualny. A mimo to ktoś wpuścił atak do środka. Po […]
Cyberbezpieczeństwo dla placówek medycznych
Placówki medyczne mają jedną specyfikę, która od razu stawia je wyżej na liście celów cyberprzestępców. Tu nie chodzi tylko o dane klientów czy dokumenty finansowe. Chodzi o dokumentację medyczną, historię leczenia, wyniki badań, dane osobowe pacjentów i dostęp do systemów, od których często zależy ciągłość pracy całej placówki. Znamy sytuacje, w których przychodnia czy szpital […]
5 obszarów, w których najczęściej „uciekają” dane z organizacji
Każda firma gromadzi dane, które dla osób postronnych mogą mieć ogromną wartość. Od list klientów, przez dokumenty finansowe, po dane medyczne czy informacje strategiczne – wyciek któregokolwiek z tych zasobów może kosztować firmę czas, pieniądze i reputację. Z mojej pracy w działach IT widzę, że zagrożenia często nie wynikają z jednego, dużego błędu, a z […]
Anonimizacja danych – jak bezpiecznie przetwarzać dane osobowe i medyczne?
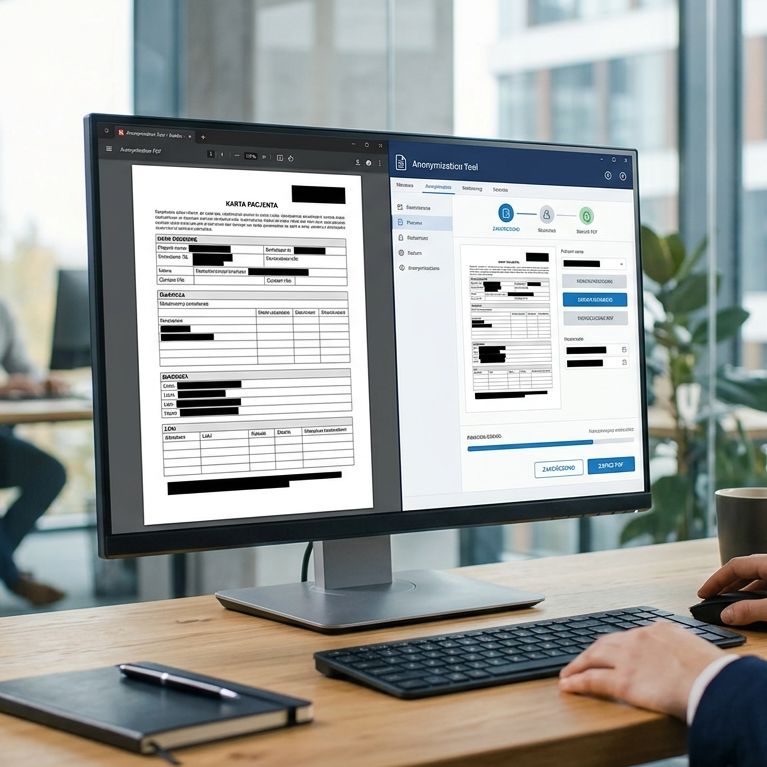
W wielu firmach temat ochrony danych pojawia się dopiero wtedy, kiedy ktoś zada konkretne pytanie. Najczęściej z działu HR, z działu prawnego albo od klienta, który chce wiedzieć, co dzieje się z jego dokumentami. W praktyce dane osobowe i medyczne są dziś przetwarzane w ogromnych ilościach. CV kandydatów, dokumentacja pracownicza, wyniki badań, formularze zgłoszeń, skany […]
1Campaign – jak Google Ads stało się bramą do kampanii phishingowych
W ostatnich latach coraz więcej ataków nie zaczyna się od załącznika w mailu czy podejrzanego linku, ale od czegoś, co wygląda zupełnie normalnie – reklamy w wyszukiwarce Google. Kampania opisana przez Varonis pokazuje, jak cyberprzestępcy zaczęli traktować Google Ads jako pełnoprawny kanał dystrybucji phishingu i oszustw, jednocześnie omijając mechanizmy kontroli platformy. W centrum tej operacji […]
Największe zagrożenia pracy zdalnej i hybrydowej
Jeszcze kilka lat temu infrastruktura IT w wielu firmach była prosta. Komputery stały w biurze, serwer był w serwerowni albo w małej szafie rackowej, a dostęp z zewnątrz miał najwyżej administrator. Dziś wygląda to zupełnie inaczej. Pracownicy logują się z domu, z hoteli, z lotnisk. Część zespołu pracuje w modelu hybrydowym, część w pełni zdalnie. […]
Fałszywe Zoom i Google Meet jako droga do kontroli nad komputerem
Praca zdalna i spotkania online stały się czymś tak zwyczajnym, że instalacja narzędzia do wideokonferencji rzadko budzi jakiekolwiek podejrzenia. Właśnie na tym przyzwyczajeniu zaczęli grać cyberprzestępcy, tworząc kampanię podszywającą się pod popularne aplikacje do spotkań online. W analizowanym przypadku wykorzystywano fałszywe instalatory aplikacji przypominających znane narzędzia do wideokonferencji, takie jak Zoom czy Google Meet, aby […]
Dlaczego regularny przegląd bezpieczeństwa IT powinien być standardem?
W wielu firmach bezpieczeństwo IT sprawdza się dopiero wtedy, kiedy coś przestaje działać. Pojawia się incydent, ktoś traci dostęp do systemu, serwer zaczyna wysyłać dziwny ruch do internetu albo pracownik klika w phishing. Wtedy zaczyna się nerwowe sprawdzanie: co mamy, jak to jest skonfigurowane i gdzie właściwie są nasze dane. Problem polega na tym, że […]
Dlaczego zarząd powinien interesować się cyberbezpieczeństwem?

W wielu firmach cyberbezpieczeństwo jest traktowane jako temat działu IT. Administratorzy pilnują serwerów, aktualizacji i backupów. Zarząd zakłada, że skoro „informatyka działa”, to wszystko jest pod kontrolą. W praktyce tak to nie wygląda. Gdy dochodzi do poważnego incydentu, bardzo szybko okazuje się, że problem nie jest techniczny. Zaczynają się pytania o odpowiedzialność, straty finansowe, obowiązki […]