
Dlaczego hasła w Excelu to wciąż standard w polskich firmach
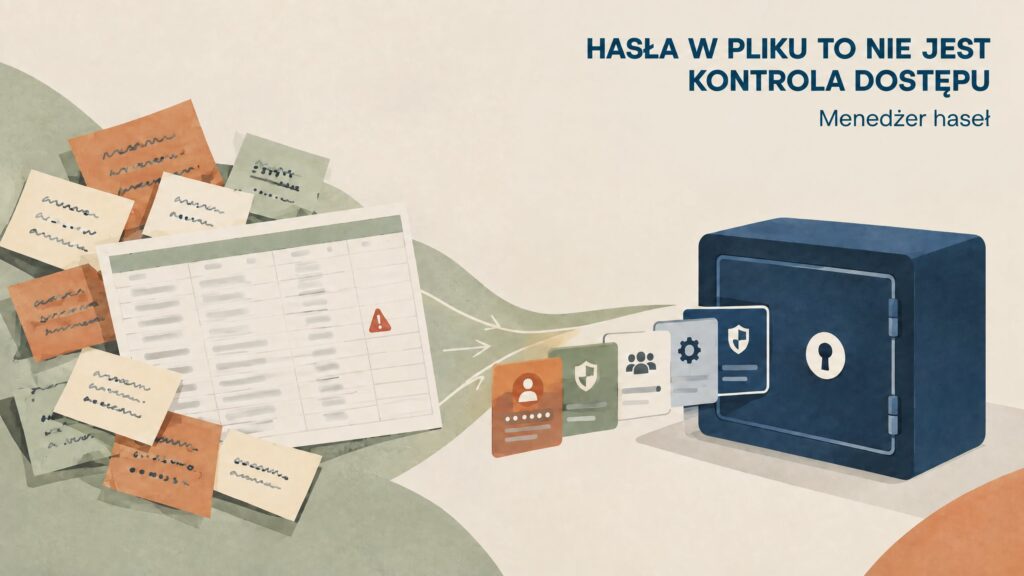
Prowadząc audyty bezpieczeństwa w firmach różnej wielkości i bardzo często trafiam na ten sam obrazek: arkusz „hasła.txt” udostępniony działowi albo na dysku sieciowym, karteczka przy monitorze recepcji lub pod klawiaturą, jedno hasło do systemu księgowego znane trzem osobom, z których jedna już nie pracuje w firmie. To nie jest wyjątek. To wciąż standard.
Z danych zebranych w moim raporcie „Cyberbezpieczeństwo w polskich MŚP” wynika, że 46% firm nie ma wdrożonego uwierzytelniania wieloskładnikowego dla wszystkich kont, a kolejne 31% ma MFA tylko dla części użytkowników – zwykle administratorów i zarządu. Oznacza to, że w większości organizacji konta zwykłych pracowników, czyli te, przez które najczęściej dochodzi do włamania, chronione są wyłącznie hasłem. Hasłem, które często istnieje jednocześnie w arkuszu, w przeglądarce i w pamięci trzech osób.
Dlaczego arkusz z hasłami jest gorszy niż brak porządku w ogóle
Arkusz daje złudne poczucie kontroli. Ktoś go stworzył, ktoś go aktualizuje, więc wygląda na uporządkowany proces. W rzeczywistości plik trafia do OneDrive, potem na prywatny laptop, potem w załączniku maila „na wszelki wypadek”. Nikt nie wie, ile ma kopii ani kto je ma. Kontrola dostępu, jeden z fundamentów NIS2 i normy ISO 27001, przestaje istnieć w momencie, w którym hasło administratora systemu trafia do pliku czytanego przez cały dział IT.
Do tego dochodzi problem rotacji. Hasło w arkuszu zmienia się rzadko, bo zmiana oznacza aktualizację pliku i poinformowanie wszystkich, którzy z niego korzystają. Część firm objętych naszym badaniem przyznaje, że hasła do systemów współdzielonych nie były zmieniane od lat, nawet po odejściu pracowników, którzy miały do nich dostęp.
Jak to wygląda podczas audytu
Powtarzalny scenariusz wygląda podobnie: dowiadujemy się o pliku z hasłami na współdzielonym dysku sieciowym, dostępny dla znacznie szerszej grupy osób, niż zakładał właściciel danych. Czasem to arkusz w chmurze z historią udostępnień i kontami, które formalnie nie istnieją już w firmie, ale nadal figurują na liście uprawnionych. W branży o najwyższym wskaźniku luk bezpieczeństwa w moim badaniu – ochronie zdrowia, gdzie 62% firm ma negatywny wynik w kluczowych obszarach – ten wzorzec pojawia się z regularnością, która przestała nas dziwić.
Problem nie leży w złej woli pracowników. Leży w braku narzędzia, które porządkowanie dostępów robiłoby prościej niż plik Excel. Dopóki alternatywa wymaga więcej pracy niż obecny stan rzeczy, obecny stan rzeczy wygrywa.
Czynnik ludzki wciąż jest najsłabszym ogniwem
CISA regularnie wskazuje, że ponad 90% skutecznych cyberataków zaczyna się od phishingu. Niezależnie od metody liczenia, skradzione lub odgadnięte hasło pozostaje jednym z najczęstszych punktów wejścia. Dane KnowBe4 pokazują, że bez systematycznych szkoleń wskaźnik klikalności w symulowany phishing sięga 34,3%, a po 12 miesiącach ciągłego treningu spada do 4,6%. Szkolenie działa, ale nie rozwiązuje problemu haseł leżących otwartym tekstem w pliku współdzielonym przez cały zespół.
Co zmienia menedżer haseł
Menedżer haseł, nie jest gadżetem dla entuzjastów IT. To narzędzie, które zamienia hasło współdzielone przez cały dział na dostęp nadawany i odbierany pojedynczej osobie, bez ujawniania jej samego hasła. Administrator widzi, kto i kiedy korzystał z danego konta, może natychmiast odciąć dostęp po odejściu pracownika i wymusić politykę haseł, której nikt nie musi pilnować ręcznie w arkuszu.
To różnica praktyczna, nie kosmetyczna. Firma, która wdraża menedżer haseł, w naturalny sposób spełnia część wymagań kontroli dostępu z NIS2 i ISO 27001 – rejestr dostępów, możliwość szybkiego odcięcia konta, wymuszona złożoność haseł. Żadne z tych wymagań nie jest spełnione przez plik Excel, niezależnie od tego, jak dobrze jest zabezpieczony hasłem do samego arkusza.
Od czego zacząć
Kolejność ma znaczenie:
- Zinwentaryzować konta współdzielone przez więcej niż jedną osobę i przenieść je do menedżera haseł, zamiast próbować od razu objąć nim całą organizację.
- Włączyć MFA dla wszystkich kont, nie tylko administracyjnych – to wciąż brakujący element w niemal połowie firm objętych moim badaniem.
- Ustalić procedurę odbierania dostępów przy odejściu pracownika, zanim stanie się ona potrzebna w trybie awaryjnym.
- Dopiero na tej bazie budować pełną politykę zarządzania dostępem wymaganą przez NIS2 i ISO 27001.
Zarząd, który słyszy „jeszcze nie mieliśmy incydentu”, powinien wiedzieć, że według naszych danych 36% firm w Polsce już go potwierdziło, a średni czas wykrycia naruszenia w skali globalnej wynosi, według IBM, 258 dni. Hasło w arkuszu Excel nie jest wygodnym rozwiązaniem przejściowym. Jest luką w kontroli dostępu, o której nikt nie pamięta, dopóki ktoś jej nie wykorzysta.
Argument, który przemawia do zarządu
Dział IT rzadko ma problem z przekonaniem samego siebie, że menedżer haseł to dobry pomysł. Problem pojawia się na poziomie budżetu, kiedy trzeba uzasadnić wydatek osobie, która nie widzi arkusza z hasłami na co dzień. Tu pomaga język, który zarząd rozumie: koszt przestoju, o którym 34% firm w naszym badaniu nie ma żadnej wiedzy, i osobista odpowiedzialność członka zarządu przewidziana w NIS2, sięgająca do 300% wynagrodzenia w przypadku wykazanych zaniedbań w obszarze bezpieczeństwa.
Menedżer haseł kosztuje miesięcznie mniej niż jedna godzina pracy prawnika reagującego na wyciek danych. To porównanie, które w rozmowach z zarządami działa lepiej niż każda prezentacja techniczna o rodzajach szyfrowania.
Czego nie robi menedżer haseł
Warto od razu ustawić oczekiwania. Menedżer haseł nie zastąpi szkolenia z rozpoznawania phishingu, nie wykryje złośliwego oprogramowania i nie zabezpieczy sam w sobie danych w spoczynku, jeśli laptopy nie mają włączonego szyfrowania dysku – a według naszego raportu dotyczy to 41% firm. To jeden element układanki, obok MFA, szyfrowania i procedury reagowania na incydent, które razem tworzą podstawę zgodności z NIS2 i ISO 27001. Wdrożony osobno, bez pozostałych elementów, nadal znacząco redukuje ryzyko ale nie zamyka tematu kontroli dostępu w całości.
Ile haseł w Twojej firmie zna więcej niż jedna osoba?
Sprawdźmy razem, gdzie w Twojej organizacji hasła i dostępy stanowią ryzyko – bezpłatna konsultacja z ekspertem CloudComp.
Umów konsultację