
NIS2 nie kończy się na Twojej firmie
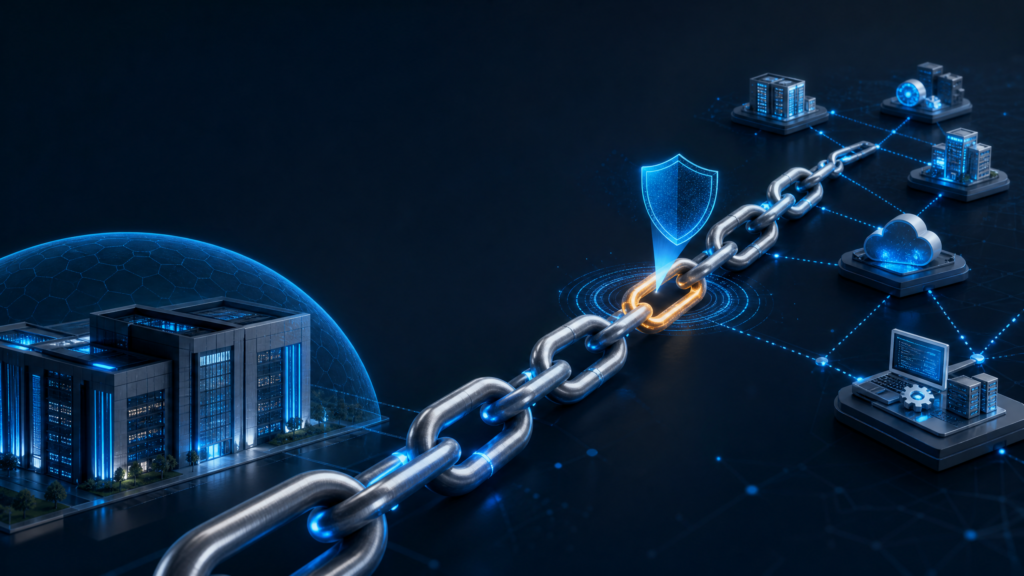
NIS2 nie kończy się na Twojej firmie. Ciągnie się dalej, do każdego, komu zlecasz pracę. Ustawa o Krajowym Systemie Cyberbezpieczeństwa nie pozwala podmiotowi kluczowemu czy ważnemu ograniczyć się do zabezpieczenia własnej infrastruktury i uznać tematu za zamknięty. Odpowiedzialność sięga dalej, do dostawców oprogramowania, usług IT, a czasem nawet firm sprzątających czy ochroniarskich, jeśli mają dostęp do systemów albo danych organizacji.
Dlaczego regulator patrzy na cały łańcuch dostaw
Zgodnie z art. 8 ustawy o KSC, system zarządzania bezpieczeństwem informacji musi obejmować bezpieczeństwo łańcucha dostaw produktów, usług i procesów ICT jako jeden z czternastu obligatoryjnych obszarów. To nie jest zalecenie dobrej praktyki, tylko wymóg ustawowy z konkretną podstawą prawną. Co ważniejsze, odpowiedzialność za bezpieczeństwo tego łańcucha spoczywa na podmiocie kluczowym lub ważnym, nie na jego dostawcy. Jeśli dojdzie do naruszenia bezpieczeństwa, które da się powiązać z niewystarczającą oceną ryzyka u poddostawcy, organ nadzorczy może nałożyć na zamawiającego karę do 10 milionów euro lub 2 procent rocznych przychodów, dokładnie na tych samych zasadach, jak przy naruszeniu we własnej infrastrukturze.
Logika stojąca za tym podejściem jest prosta: atakujący rzadko uderzają wprost w dobrze zabezpieczoną, dużą organizację. Częściej szukają najsłabszego ogniwa w jej otoczeniu: mniejszego dostawcy oprogramowania, firmy obsługującej systemy księgowe, podwykonawcy IT, który ma zdalny dostęp do sieci klienta. Regulator odpowiada na ten wzorzec, zmuszając duże organizacje do aktywnego zarządzania ryzykiem po stronie ich dostawców, zamiast pozwalać im traktować bezpieczeństwo partnerów jako problem wyłącznie tych partnerów.
Ustawa idzie w tym kierunku jeszcze dalej dzięki instytucji dostawcy wysokiego ryzyka. Na podstawie art. 67b, minister właściwy do spraw informatyzacji może wydać decyzję uznającą konkretnego dostawcę za dostawcę wysokiego ryzyka, co skutkuje ograniczeniami w korzystaniu z jego produktów lub usług przez podmioty objęte ustawą. To pokazuje, że kwestia łańcucha dostaw nie jest w polskim prawie tematem teoretycznym, tylko konkretnym mechanizmem z wymiernymi konsekwencjami operacyjnymi dla firm korzystających z takich dostawców.
Jak ocenić ryzyko u poddostawcy
Art. 8 ustawy wskazuje kryteria, które podmiot zobowiązany musi uwzględnić przy ocenie ryzyka związanego z dostawcą, i nie jest to lista uznaniowa. Organ nadzorczy weryfikuje, czy ocena ryzyka obejmowała wszystkie wymagane elementy, a nie tylko ogólne wrażenie, że dany dostawca wygląda solidnie. Ocena ryzyka u poddostawcy powinna zaczynać się od podstawowego pytania: do jakich systemów, danych albo procesów ten dostawca ma dostęp, i co by się stało, gdyby jego zabezpieczenia zawiodły.
Kolejny element to sprawdzenie, czy dostawca sam podlega jakimś wymogom bezpieczeństwa, na przykład czy ma certyfikat ISO 27001, czy prowadzi udokumentowany proces zarządzania incydentami, czy stosuje podstawowe zabezpieczenia takie jak uwierzytelnianie wieloskładnikowe przy dostępie zdalnym. Firma zamawiająca nie musi przeprowadzać u dostawcy pełnego audytu bezpieczeństwa za każdym razem, ale powinna mieć udokumentowany proces wstępnej weryfikacji, adekwatny do poziomu dostępu, jaki dany dostawca otrzymuje.
Ocena ryzyka nie powinna być jednorazowym wydarzeniem przy podpisywaniu umowy. Dostawcy zmieniają swoje systemy, zmieniają podwykonawców, czasem sami zostają przejęci przez inny podmiot. Ryzyko związane z konkretnym dostawcą warto weryfikować cyklicznie, szczególnie dla tych, którzy mają szeroki dostęp do infrastruktury albo danych organizacji, a nie tylko przy pierwszym kontrakcie.
Poziom szczegółowości tej weryfikacji warto dopasować do skali dostępu, a nie stosować identyczny proces dla każdego dostawcy. Firma sprzątająca biuro raz w tygodniu, bez dostępu do systemów informatycznych, wymaga zupełnie innej oceny niż firma IT z pełnym, stałym dostępem zdalnym do serwerów. Dla tej drugiej kategorii warto rozważyć dodatkowe zabezpieczenia, takie jak ograniczony czas dostępu, rejestrowanie sesji zdalnych czy wymóg pracy wyłącznie na sprzęcie spełniającym określone standardy bezpieczeństwa.
Klauzule bezpieczeństwa w umowach z partnerami
Ocena ryzyka bez odzwierciedlenia w umowie ma ograniczoną wartość, bo nie daje zamawiającemu żadnego narzędzia do egzekwowania ustaleń, jeśli dostawca nie dotrzyma standardów bezpieczeństwa. Dobra umowa z dostawcą, który ma dostęp do systemów lub danych podmiotu kluczowego czy ważnego, powinna zawierać kilka konkretnych elementów, nie tylko ogólne zapewnienie o zachowaniu poufności.
Pierwszy element to jasno określone minimalne wymagania bezpieczeństwa, jakie dostawca musi spełniać, na przykład zasady zarządzania dostępem, obowiązek zgłaszania incydentów w określonym czasie, wymóg stosowania szyfrowania przy przesyłaniu danych. Drugi element to prawo do kontroli, czyli możliwość zweryfikowania przez zamawiającego lub niezależny podmiot, czy dostawca stosuje deklarowane zabezpieczenia, a nie tylko podpisał oświadczenie na starcie współpracy. Trzeci element to obowiązek zgłaszania incydentów bezpieczeństwa u dostawcy, które mogą mieć wpływ na zamawiającego, w konkretnym, krótkim terminie, żeby podmiot kluczowy czy ważny mógł zareagować, zanim problem eskaluje.
Czwarty, często pomijany element to mechanizm wyjścia, czyli jasno opisana procedura zakończenia współpracy w sytuacji poważnego naruszenia bezpieczeństwa przez dostawcę, wraz z zasadami odzyskania danych i zapewnienia ciągłości usługi w trakcie przejścia do innego dostawcy. Bez takiego mechanizmu firma może zostać uzależniona od dostawcy, którego bezpieczeństwo budzi wątpliwości, tylko dlatego że zerwanie umowy oznaczałoby przerwę w działaniu kluczowych systemów.
Łańcuch dostaw pod NIS2 nie jest tematem, który można oddelegować wyłącznie do działu zakupów, oceniającego dostawców głównie pod kątem ceny. Wymaga współpracy między zespołem bezpieczeństwa, prawnym i zakupowym już na etapie wyboru partnera, nie dopiero wtedy, gdy dochodzi do incydentu, którego źródłem okazuje się dostawca, o którym nikt wcześniej nie zadał odpowiednich pytań.
Czy wiesz, jakie ryzyko wnoszą Twoi dostawcy?
Przeprowadzę przegląd łańcucha dostaw pod kątem wymogów NIS2/KSC: ocenę ryzyka u kluczowych dostawców i propozycję klauzul bezpieczeństwa do umów.
Odezwij się do nas!